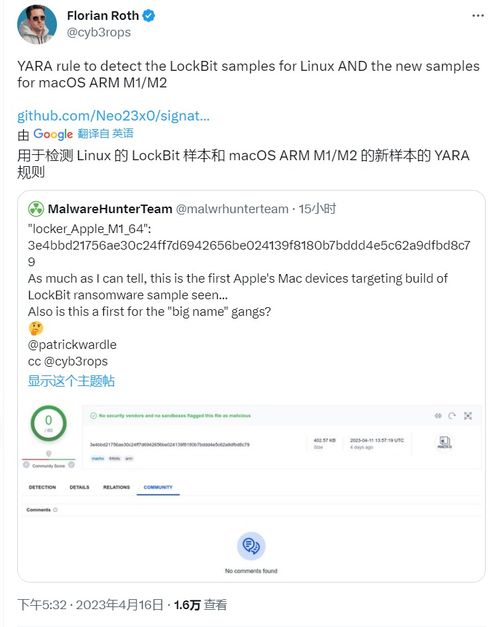
網(wǎng)絡(luò)安全領(lǐng)域曝出一則值得高度警惕的消息:臭名昭著的勒索軟件團(tuán)伙L(fēng)ockBit首次開發(fā)并發(fā)布了針對(duì)蘋果公司搭載M1芯片Mac電腦的惡意軟件變種。這一事件標(biāo)志著勒索軟件的威脅范圍已正式從傳統(tǒng)的Windows和Intel平臺(tái),擴(kuò)展到了以高性能和安全性著稱的Apple Silicon生態(tài)系統(tǒng),對(duì)個(gè)人用戶、創(chuàng)意工作者乃至企業(yè)安全都構(gòu)成了新的嚴(yán)峻挑戰(zhàn)。
LockBit勒索軟件以其“勒索軟件即服務(wù)”(RaaS)的運(yùn)營模式而聞名,此前主要活躍于針對(duì)Windows系統(tǒng)的攻擊。此次其成功適配ARM架構(gòu)的M1芯片,表明攻擊者的技術(shù)能力在不斷進(jìn)化,正積極尋找并攻擊更廣泛、價(jià)值可能更高的目標(biāo)群體。Mac用戶,尤其是那些認(rèn)為macOS天生更安全而放松警惕的用戶,現(xiàn)在必須重新評(píng)估自己的安全態(tài)勢。
該變種很可能通過常見的攻擊向量進(jìn)行傳播,例如網(wǎng)絡(luò)釣魚郵件、惡意網(wǎng)站下載、或利用未修補(bǔ)的軟件漏洞。一旦感染,它會(huì)加密用戶電腦中的關(guān)鍵文件,如文檔、圖片、項(xiàng)目資料等,并索要贖金以換取解密密鑰。對(duì)于依賴Mac進(jìn)行創(chuàng)作、開發(fā)和存儲(chǔ)敏感數(shù)據(jù)的用戶而言,數(shù)據(jù)被加密意味著業(yè)務(wù)可能中斷,并面臨數(shù)據(jù)永久丟失或巨額財(cái)務(wù)損失的風(fēng)險(xiǎn)。
面對(duì)這一新威脅,用戶和IT管理員應(yīng)采取積極措施加強(qiáng)防護(hù):
- 提高安全意識(shí):切勿點(diǎn)擊來源不明的鏈接或打開可疑郵件附件,即使是來自看似可信的聯(lián)系人。
- 嚴(yán)格軟件管理:僅從Mac App Store或官方可信渠道下載和安裝應(yīng)用程序,并對(duì)請求系統(tǒng)權(quán)限的軟件保持警惕。
- 及時(shí)更新系統(tǒng):立即為macOS操作系統(tǒng)以及所有已安裝的軟件(尤其是瀏覽器和辦公套件)安裝最新的安全更新,以修補(bǔ)可能被利用的漏洞。
- 實(shí)施可靠備份:遵循“3-2-1備份原則”,即至少保留三份數(shù)據(jù)副本,使用兩種不同的存儲(chǔ)介質(zhì),并將一份副本存儲(chǔ)在異地或安全的云存儲(chǔ)中。確保備份是離線或不可篡改的,以防備份文件同樣被加密。
- 部署安全軟件:考慮使用信譽(yù)良好的安全防護(hù)軟件,為Mac提供實(shí)時(shí)監(jiān)控和威脅檢測能力。
- 企業(yè)級(jí)響應(yīng):企業(yè)機(jī)構(gòu)應(yīng)審查并更新其網(wǎng)絡(luò)安全策略,將Mac設(shè)備納入統(tǒng)一端點(diǎn)管理(UEM)和威脅檢測范圍,并對(duì)員工進(jìn)行針對(duì)性培訓(xùn)。
此次事件是一個(gè)清晰的警示:在網(wǎng)絡(luò)安全領(lǐng)域,沒有絕對(duì)安全的平臺(tái)。攻擊者正持續(xù)投資于跨平臺(tái)攻擊能力。無論是個(gè)人用戶還是組織,都必須摒棄“Mac不會(huì)中毒”的過時(shí)觀念,轉(zhuǎn)向基于“零信任”和“縱深防御”的主動(dòng)安全策略。只有保持警惕、及時(shí)更新和做好備份,才能在日益復(fù)雜的網(wǎng)絡(luò)威脅面前,最大程度地保護(hù)自己的數(shù)字資產(chǎn)與隱私安全。